小型办公室或家庭办公室网络应让日常工作可靠运行,而不应构建一个每次变更都需要专家介入的系统。优先事项是:与业务服务之间保持可靠连接、与访客或家庭使用进行适当隔离,以及清晰的恢复流程。
明确必须持续运行的工作
列出业务应用、工作站、打印机、存储以及任何语音或会议服务。区分必要设备与访客或娱乐流量。记录当互联网连接中断时,重要数据或应用是否仍然可用。
一个使用云应用的远程工作者与一个拥有本地共享存储的小型工作室,其恢复需求是不同的。网络应反映这种差异,而不是对两者采用相同的设备清单。
采用小型、清晰的拓扑
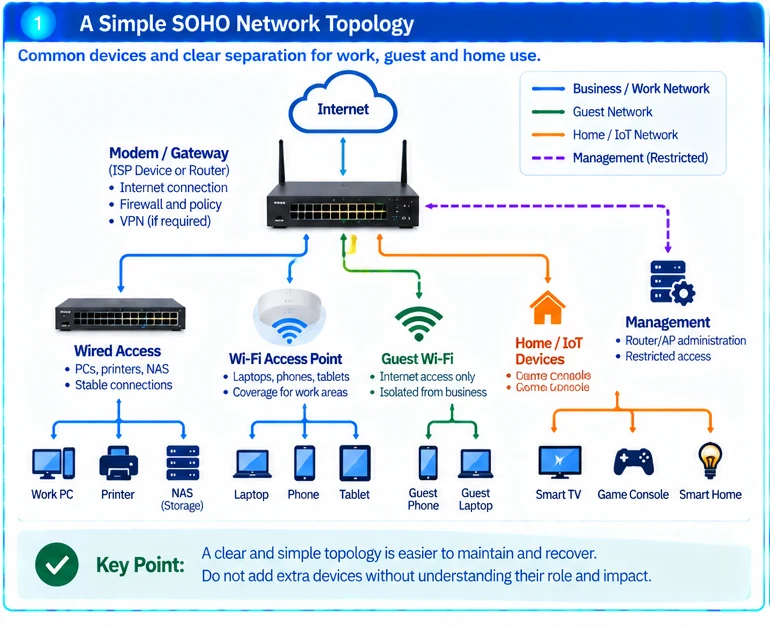
| 组件或角色 | 用途 |
|---|---|
| 互联网网关 | 提供经批准的外部连接和策略边界 |
| 有线接入 | 在适合稳定线缆路径的位置连接固定设备 |
| 无线接入 | 在实际工作区域为移动客户端提供服务 |
| 访客隔离 | 限制对业务和管理资源的访问 |
| 恢复记录 | 说明责任人、备份和恢复顺序 |
在不了解其寻址和管理角色的情况下,不要添加第二台路由器或扩展器。额外设备可能带来另一个依赖项,而不是改善服务。
保护业务和管理访问
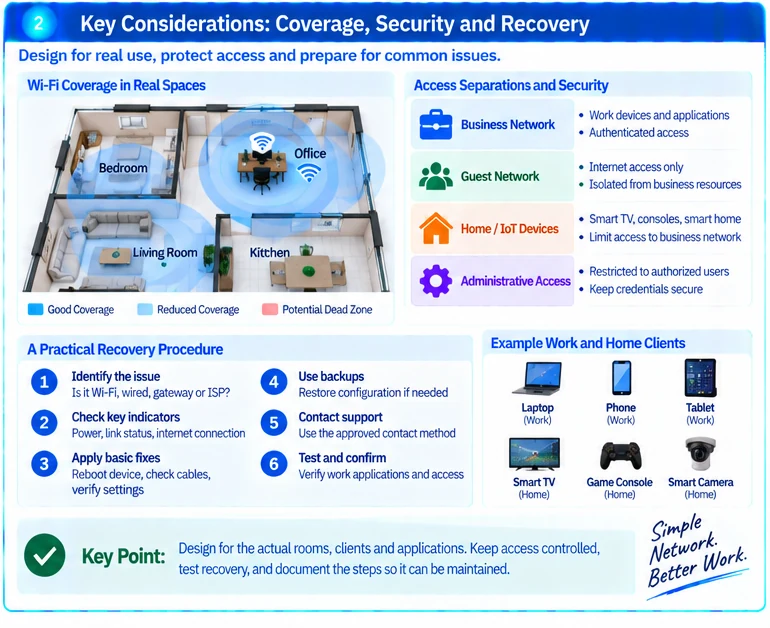
对业务系统使用经批准的访问方法,并限制设备管理权限。设备位于家庭或办公室网络内部,不应自动获得对所有业务资源的访问权限。这反映了零信任架构中描述的网络位置与授权之间的区别。R35
将凭据排除在共享公开文档之外。当网络本身不可用时,保留对关键恢复信息的安全访问。
在工作发生的位置验证无线
使用工作所用设备检查实际办公桌、会议区域和其他有人占用的位置。考虑建筑材料和干扰,而不是依赖路由器宣传的覆盖范围。即使安装规模很小,勘察原则仍然有用。R37
更高的互联网订阅速率不一定能解决本地 Wi-Fi 信号差或线缆故障的问题。在更换设备之前,先诊断受影响的路径。
编写可恢复的操作流程
记录如何判断故障是本地无线、有线接入、网关还是提供商的问题。记录授权支持联系方式和配置备份方法。在合适的设备上或在经批准的维护窗口期间测试设置的恢复。
最终设计应让维护它的人能够理解。在确定范围时,提供工作应用、设备数量、房间布局、现有设备以及可接受的停机影响。最佳结果不是最复杂的拓扑,而是一个具有已知限制和可用恢复路径的清晰服务。
配套工程示意图
以下配图用于说明本篇设计思路,图中英文术语可结合文末释义阅读;不代表实测结果、认证配置或随货清单。
专业术语说明
- 零信任架构zero-trust architecture
- 一种安全模型,不因设备位于内部网络就自动信任,而是持续验证每次访问请求。本文用它说明家庭或办公室网络内部设备不应自动获得所有业务资源访问权。
- 互联网网关Internet gateway
- 连接本地网络与外部互联网的设备或服务,同时承担策略边界角色。本文中它负责提供经批准的外部连接,并作为故障排查的环节之一。
- 访客隔离Guest separation
- 将访客或家庭娱乐流量与业务及管理资源分开的网络措施。本文用它限制访客对业务系统和管理接口的访问,降低安全风险。
- 无线接入Wireless access
- 通过 Wi-Fi 等无线方式为移动客户端提供网络连接。本文强调应在实际工作区域用实际设备验证覆盖,而非仅依赖厂商标称覆盖范围。
- 有线接入Wired access
- 通过网线连接固定设备的方式。本文建议在适合稳定线缆路径的位置使用有线接入,并在故障排查时区分有线路径与无线问题。
延伸阅读
资料来源
资料核对:
参数、兼容性与操作步骤应结合文中引用资料、完整型号及实际软件版本核对。配图为工程示意。