小型组织受益于那些被理解、维护和测试的安全控制措施。一个没有责任人的复杂设计,可能不如一套更简单但被一致执行的控制措施有用。从业务所依赖的服务以及每个角色实际需要的访问权限开始。
识别少量清晰的边界
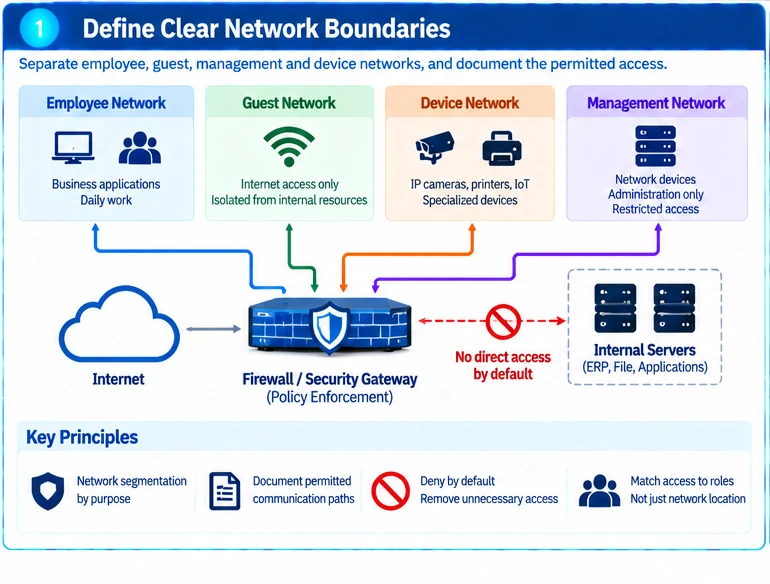
在需求不同的地方,将员工访问、访客连接、基础设施管理和专用设备分隔开。记录它们之间允许的路径。避免默认允许访客网络或摄像头网段访问管理接口。
网络位置不应自动授权访问业务应用。NIST 的零信任指南为这一区分提供了有用的原则,但小型网络应通过具体的访问决策来实施,而不是采用一个标签。R35
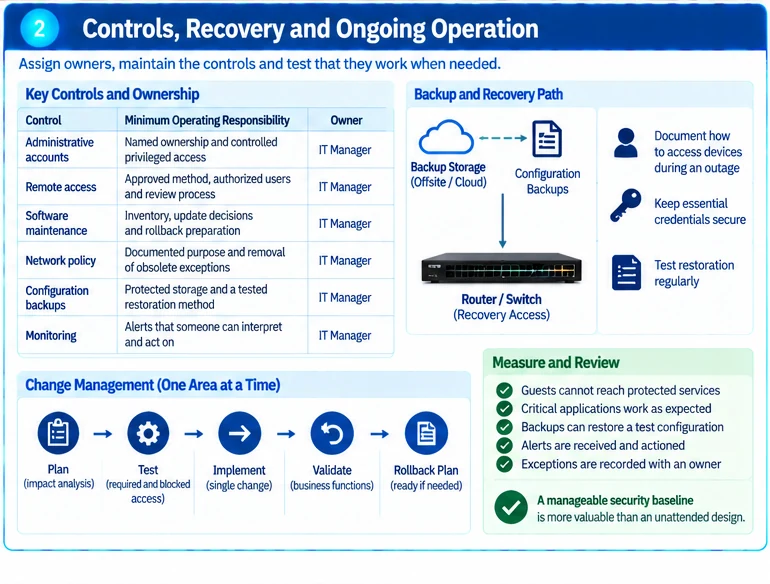
为每项控制措施指定负责人
| 控制措施 | 最低运行责任 |
|---|---|
| 管理账户 | 具名所有权和受控的特权访问 |
| 远程访问 | 经批准的方法、授权用户和审查流程 |
| 软件维护 | 清单、更新决策和回滚准备 |
| 网络策略 | 记录在案的目的和移除过时例外 |
| 配置备份 | 受保护的存储和经过测试的恢复方法 |
| 监控 | 有人能够解读并采取行动的告警 |
一条没人能解释的防火墙规则应被审查。没人接收的告警不是一项运行控制措施。
保护恢复路径
将配置备份和支持信息存储在网络中断期间仍可访问的位置。记录当正常远程访问不可用时如何到达路由器或交换机。通过适当的安全流程保存必要凭据,而不是将它们放在公开的安装文档中。
不要通过广泛暴露管理服务来解决远程支持的便利性问题。将管理访问限制在经批准的路径上。
一次只更改一个有界区域
在实施新策略之前,确定它可能影响的业务事务。分别测试所需访问和被阻止的访问。保留回滚程序,避免在没有明确测试计划的情况下同时更改路由、身份验证和防火墙策略。
对于任何生产或运营设备,在应用普通办公 IT 更新或扫描实践之前,请咨询其所有者。OT 系统可能有不同的可用性和安全约束。R34
衡量基线是否有效
确认访客无法访问受保护的服务、管理员可以恢复设备、关键应用正常运行,并且备份可以恢复测试配置。记录例外情况,包括负责人和审查条件。
输出不是对事件的保证,也不是合规性声明。它是一个可管理的安全基线,具有记录在案的恢复能力。对于项目范围界定,提供服务清单、当前远程访问方法、可用的支持人员以及停机的业务影响。产品选择应遵循这些要求,而不是定义它们。
配套工程示意图
以下配图用于说明本篇设计思路,图中英文术语可结合文末释义阅读;不代表实测结果、认证配置或随货清单。
专业术语说明
- OT 系统OT systems
- 运营技术系统,用于监控和控制物理设备与工业流程。本文提醒其可用性和安全约束可能与办公 IT 不同,更新或扫描前需咨询所有者。
- 管理账户Administrative accounts
- 拥有较高系统权限的账户,用于管理网络设备或服务。本文要求为其指定具名负责人并控制特权访问,以降低滥用风险。
- 配置备份Configuration backups
- 对路由器、交换机等设备的配置文件进行复制并安全存储。本文强调备份需受保护且恢复方法经过测试,以便在故障时快速恢复。
- 远程访问Remote access
- 从外部网络连接到内部资源的方式。本文要求明确批准的方法、授权用户和审查流程,并避免广泛暴露管理服务。
延伸阅读
资料来源
资料核对:
参数、兼容性与操作步骤应结合文中引用资料、完整型号及实际软件版本核对。配图为工程示意。