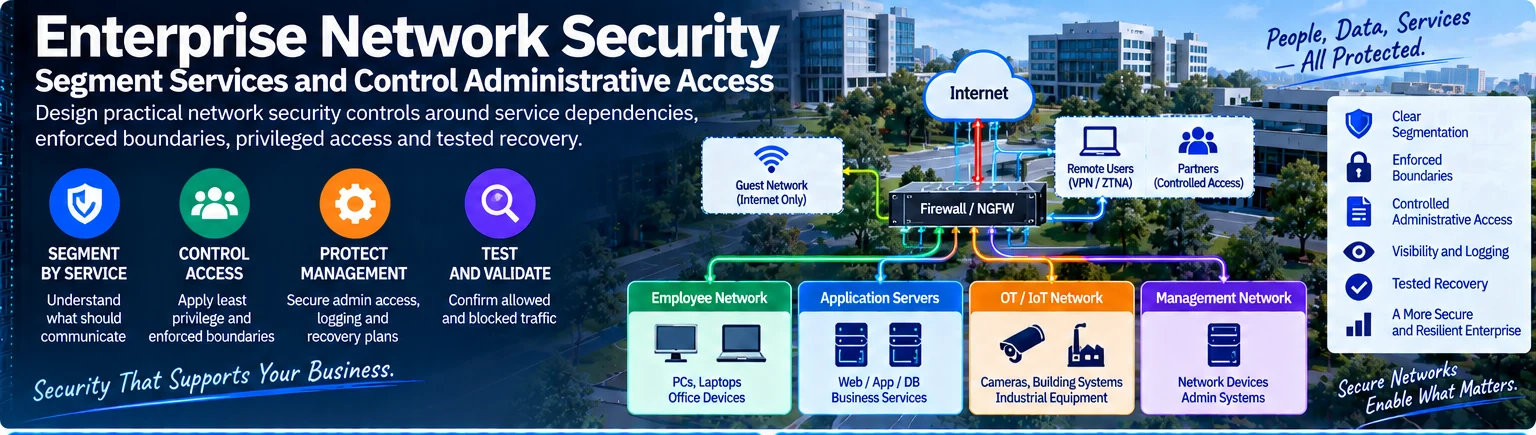
网络安全设计应说明允许哪些通信、这些决策在何处强制执行以及如何管理例外。添加防火墙或创建更多 VLAN 并不能证明预期的边界已经存在。应从服务依赖关系和运营归属开始。
构建允许通信矩阵
按功能和风险相关要求对端点进行分组:员工访问、访客设备、服务器、摄像头、基础设施管理和专用系统。确定每条所需通信路径的业务负责人。
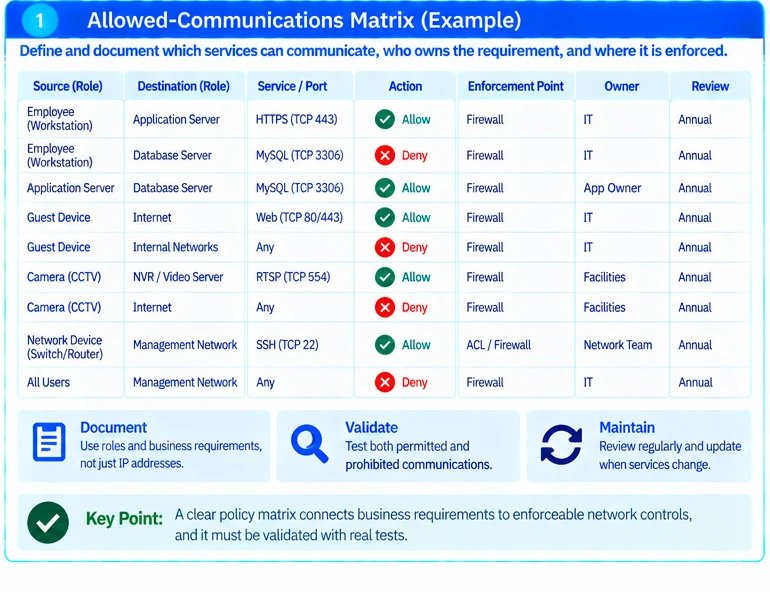
一个示例性矩阵可能允许员工设备访问应用服务,允许该服务访问其数据库,并拒绝员工直接访问数据库。这是一个设计示例,并非通用策略;在强制执行前必须确认实际的应用依赖关系。
| 策略记录 | 所需信息 |
|---|---|
| 源端和目的端角色 | 涉及的系统,而不仅是当前 IP 地址 |
| 服务 | 协议、端口和应用用途 |
| 执行点 | 负责决策的设备或服务 |
| 负责人 | 对业务需求负责的人员 |
| 审查条件 | 到期、变更触发或定期审查 |
| 验证 | 证明边界的正向和负向测试 |
将网络位置与授权分离
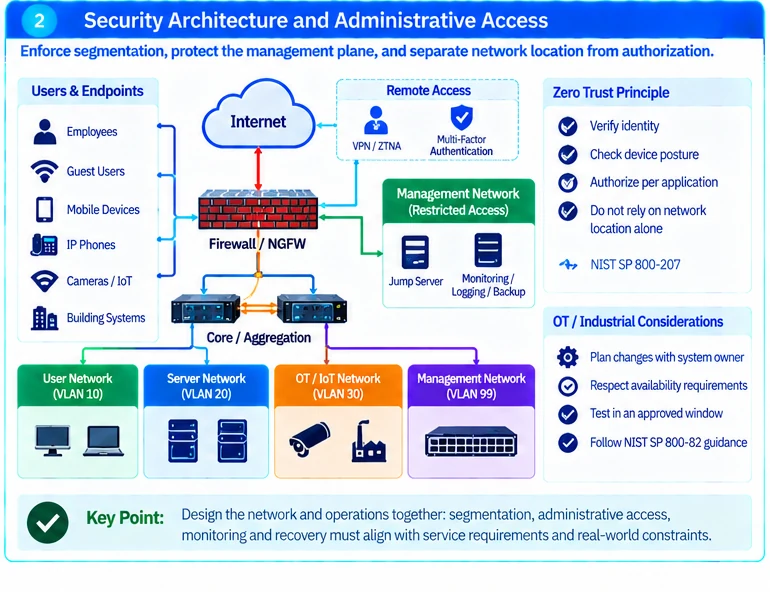
设备位于内部子网不应自动授予对每个内部服务的访问权限。NIST 的零信任架构将访问决策围绕资源和授权构建,而非对网络位置的隐式信任。这是一项架构原则,并非声称某个特定交换机或防火墙能创建完整的零信任部署。R35
在环境支持的情况下,应用身份、设备和应用控制。保持网络分段和应用授权的职责相互独立。
保护管理平面
将管理接口限制在经批准的访问路径上。定义特权账户、日志记录、配置备份和恢复流程。避免仅仅因为远程支持方便就暴露管理服务。
独立的管理网络只有在其访问策略和依赖关系被理解时才有用。测试恢复访问是否能在其旨在应对的生产网络故障期间维持。
尊重运营约束
对于工业或其他运营技术,与系统所有者和安全流程协调变更。可用性和确定性行为可能限制测试和维护。NIST 的 OT 安全指南针对这些不同的运营要求;不应被普通的办公网络检查清单所取代。R34
验证允许和禁止的路径
确认所需应用仍能正常工作,然后测试未经授权的跨边界通信是否按预期被阻止。记录规则所有者和经批准的例外。在允许诊断和回滚的范围内部署变更,而不是一次性引入许多未经测试的策略变更。
结果是一个具有证据的可追溯控制设计,而非对安全性或法规遵从性的笼统承诺。产品选择取决于所需的执行、可见性和容量;它不应替代对这些要求的定义。
配套工程示意图
以下配图用于说明本篇设计思路,图中英文术语可结合文末释义阅读;不代表实测结果、认证配置或随货清单。
专业术语说明
- 零信任架构zero-trust architecture
- 一种安全模型,不默认信任网络内部或外部的任何用户或设备,每次访问请求都需基于身份、设备状态和上下文进行授权。本文中用于说明网络位置不应自动授予访问权限,访问决策应围绕资源和授权构建。
- 管理平面management plane
- 网络中负责设备配置、监控和管理访问的功能层面,与转发数据的数据平面相区分。本文强调应限制管理接口的访问路径,定义特权账户、日志和恢复流程,避免因远程支持便利而暴露管理服务。
- 运营技术operational technology
- 用于监控和控制物理设备、工业流程和基础设施的硬件与软件系统,通常对可用性和确定性行为有严格要求。本文指出其变更需与系统所有者和安全流程协调,不能简单套用办公网络检查清单。
- 允许通信矩阵allowed-communications matrix
- 一种记录允许的网络通信路径的表格,包含源端和目的端角色、服务、执行点、负责人、审查条件和验证方法。本文建议以此作为网络安全设计的基础,明确每条通信路径的业务归属和强制边界。
- 执行点enforcement point
- 网络中负责执行访问控制决策的设备或服务,如防火墙、交换机或安全组。本文强调在允许通信矩阵中需明确每条策略的执行点,以确保边界实际存在而非仅靠添加设备或VLAN。
延伸阅读
资料来源
资料核对:
参数、兼容性与操作步骤应结合文中引用资料、完整型号及实际软件版本核对。配图为工程示意。