这是一份针对标识为 S5860 的设备的部署就绪与验证指南。本指南有意不提供适用于所有型号或操作系统镜像的统一命令集。在实施之前,必须根据设备制造商自身的配置和恢复指南,确认确切的产品标识和已安装的软件。
以往那种使用系列名称搭配通用交换机命令的做法,并不是可靠的部署方法。不同厂商之间相似的语法,并不能确立相同的接口名称、默认值或功能行为。
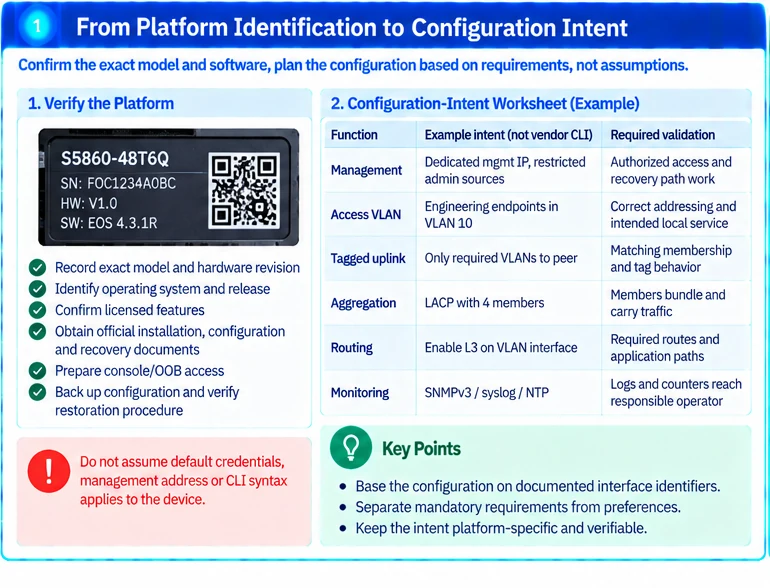
1. 建立平台记录
记录型号、相关硬件版本、已安装的操作系统、发行版本和已授权功能。获取匹配的安装、配置和恢复文档。确认所引用的每个型号确实属于预期支持的系列;不要悄然替换为名称相似的产品。
准备控制台或经批准的管理带外路径、配置备份以及已知的恢复流程。不要假设已发布的默认用户名、密码或管理地址适用于该设备。
2. 创建配置意图工作表
| 功能 | 示例意图——非厂商 CLI | 所需验证 |
|---|---|---|
| 管理 | 专用的已批准地址和受限的管理源 | 授权访问和恢复路径可用 |
| 接入 VLAN | 工程终端位于定义的网段 | 正确的地址分配和预期的本地服务 |
| 带标签上联 | 仅将所需的 VLAN 传送到对端 | 匹配的成员关系和标签行为 |
| 聚合 | 已审查的 LACP 成员和对端关系 | 成员实际捆绑并承载流量 |
| 路由 | 明确的接口、邻居和路由策略 | 所需路由和应用程序路径 |
| 监控 | 经批准的认证管理方法 | 日志/计数器到达负责的操作员 |
将此意图转换为命令时,请使用文档中特定的接口标识符。不要从其他平台复制接口范围。
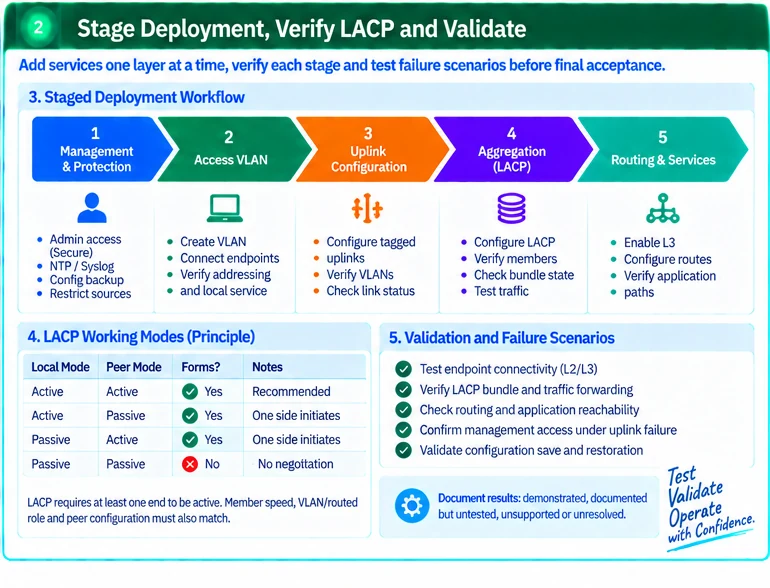
3. 首先配置管理和保护
根据已安装的发行版本,创建授权的管理访问、时间同步、日志记录和配置备份。限制管理源,避免不必要的管理暴露。仅凭网络位置不应授权访问设备。R35
不要部署演示用的 SNMP 读写团体字符串或共享的示例密钥。选择符合组织要求的、受支持的认证管理方案。
4. 逐层添加服务
从一个接入网段开始,验证其终端行为。添加已审查的上联,然后根据需要添加聚合,最后才添加预期的路由服务。每个阶段后进行检查,以便新出现的故障有明确的边界原因。
对于 LACP,至少有一端必须发起协商:当其他要求匹配时,主动/主动和主动/被动可以形成聚合;被动/被动不会发起 LACP。此协议原则由 Cisco 记录,但 Cisco 配置语法并不因此被授权用于 S5860 设备。R53
同时验证成员速率、VLAN 或路由角色、对端身份和实际捆绑状态。已配置但无活动成员的组不是可用的聚合。
5. 在保存最终基线之前进行验证
测试地址分配、名称解析、预期的应用程序路径和策略限制。在批准的上联故障场景下验证管理路径。确认特定发行版本的持久化和恢复方法;保存文件与演示成功恢复不是一回事。
| 故障 | 首先排查 |
|---|---|
| 终端无连接 | 链路、端口角色、VLAN 成员关系和地址分配 |
| 聚合未形成 | LACP 角色、成员一致性和对端配置 |
| 路由服务失败 | 接口状态、地址分配、邻居和路由策略 |
| 管理不可达 | 管理上下文、返回路径和访问策略 |
使用确切发行版本的诊断命令并保留相关输出。避免将恢复出厂设置或软件更改作为第一个故障排查操作。
当确切的平台、实施的意图、测试结果和恢复过程均已记录时,部署即可准备验收。只有在平台信息确定之后,才应生成命令附录;此工作流程不得被表述为厂商认证的通用配置。
配套工程示意图
以下配图用于说明本篇设计思路,图中英文术语可结合文末释义阅读;不代表实测结果、认证配置或随货清单。
专业术语说明
- LACP 链路聚合控制协议Link Aggregation Control Protocol
- 一种用于动态建立和维护链路聚合的协议。在本文中,用于验证交换机聚合成员是否实际捆绑并承载流量,并强调至少一端需主动发起协商。
- VLAN 虚拟局域网Virtual Local Area Network
- 一种在物理网络上划分逻辑网络的技术。本文中用于区分接入 VLAN 和带标签上联,并验证成员关系和标签行为。
- CLI 命令行界面Command-Line Interface
- 通过文本命令配置设备的界面。本文强调配置意图工作表使用非厂商 CLI 的示例,避免直接复制其他平台的命令。
- SNMP 简单网络管理协议Simple Network Management Protocol
- 用于监控和管理网络设备的协议。本文警告不要部署演示用的读写团体字符串,应选择受支持的认证管理方案。
- 带外管理out-of-band
- 通过独立于业务网络的通道管理设备。本文要求准备控制台或经批准的带外路径,以便在故障时恢复。
延伸阅读
资料来源
资料核对:
参数、兼容性与操作步骤应结合文中引用资料、完整型号及实际软件版本核对。配图为工程示意。